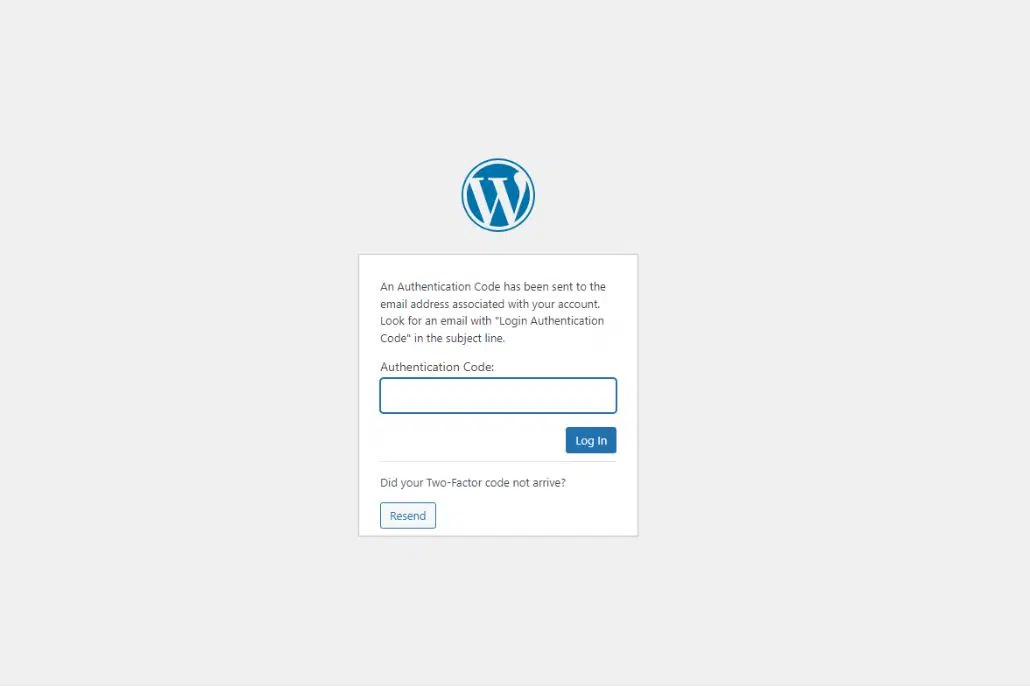
Ein gestohlenes Passwort soll nicht ausreichen, um sich in WordPress anzumelden. Die Zwei-Faktor-Authentifizierung, kurz 2FA, ergänzt den Kontozugang um einen weiteren Nachweis. Sie kann bestimmte Anmeldeangriffe erschweren und gehört in ein durchdachtes Sicherheitskonzept.
Was bedeutet ein zweiter Faktor?
Bei 2FA werden unterschiedliche Arten von Nachweisen kombiniert, etwa ein bekanntes Passwort und ein Nachweis über eine Authenticator-App oder einen passenden Sicherheitsschlüssel. Ein zeitbasierter Code wird aus einem zuvor eingerichteten Geheimnis berechnet. Eine beliebige Gerätekennung allein ist dafür keine ausreichende Erklärung.
Welche Verfahren zur Verfügung stehen, hängt von der eingesetzten Lösung ab. Prüfen Sie vor der Auswahl die Unterstützung Ihrer WordPress-Version, Ihrer Benutzerrollen und gegebenenfalls Ihres Multisite-Netzwerks. Berücksichtigen Sie dabei vorhandene Sicherheitsfunktionen und vermeiden Sie unkoordinierte parallele Anmeldeverfahren.
Einrichtung am Beispiel eines TOTP-Verfahrens
Das auf WordPress.org dokumentierte Plugin Two Factor bietet unter anderem zeitbasierte Einmalcodes, auch TOTP genannt. Bei diesem Beispiel wird das Verfahren im Benutzerprofil eingerichtet. Andere Lösungen können andere Oberflächen und Regeln verwenden.
- Zugang vorbereiten: Klären Sie, wer das Konto verwaltet und wie bei Geräteverlust geholfen werden kann. Nutzen Sie für die Einrichtung eine vertrauenswürdige Umgebung.
- Profil öffnen: Rufen Sie in WordPress Ihr Benutzerprofil und dort die Optionen für die Zwei-Faktor-Authentifizierung auf.
- Authenticator verbinden: Folgen Sie der TOTP-Einrichtung, übernehmen Sie den angezeigten QR-Code beziehungsweise Einrichtungsschlüssel in Ihre App und bestätigen Sie einen aktuellen Code. Geben Sie den Einrichtungsschlüssel nicht weiter.
- Wiederherstellung vorbereiten: Erzeugen Sie die angebotenen Sicherungscodes und bewahren Sie diese geschützt und unabhängig vom einzigen verwendeten Gerät auf.
- Speichern und prüfen: Speichern Sie die Profileinstellungen. Prüfen Sie den Login in einem zweiten Browserfenster, während die Einrichtungssitzung noch verfügbar ist.
Was bei Geräteverlust wichtig ist
Ein Wiederherstellungscode ist ein Zugangsmittel und muss entsprechend geschützt werden. Dokumentieren Sie außerdem einen zuständigen Kontakt und einen geregelten Wiederherstellungsprozess. Ein gemeinsam genutztes Administratorkonto erschwert die Zuordnung von Änderungen und die Verwaltung persönlicher Faktoren.
Welche Risiken 2FA nicht beseitigt
2FA schützt nicht automatisch vor Schwachstellen in Plugins, kompromittierten Servern oder einer bereits übernommenen Sitzung. Auch Phishing-Risiken unterscheiden sich je nach Verfahren. Regelmäßige Updates, passende Berechtigungen, geschützte Backups und ein funktionierender Wiederherstellungsprozess bleiben notwendig.
Die offizielle WordPress-Dokumentation zur Absicherung beschreibt Sicherheit als Verringerung von Risiken. Ein einzelnes Plugin oder eine zusätzliche Anmeldung garantiert keine vollständig geschützte Website.
Checkliste für den laufenden Betrieb
- Besitzen Personen eigene Konten mit passenden Berechtigungen?
- Sind die vorgesehenen 2FA-Verfahren tatsächlich eingerichtet und geprüft?
- Sind Wiederherstellung und Zuständigkeiten auch bei Personalwechsel geklärt?
- Werden Updates und Backups unabhängig davon gepflegt?
ECONSOR unterstützt Sie bei der Betreuung Ihrer WordPress-Website in Heilbronn. Sprechen Sie mit uns über Zugänge, Wartung und Verantwortlichkeiten.
Fachlich aktualisiert am 17. Oktober 2026. Die Anleitung beschreibt ein Beispielverfahren und keine Änderung an der Konfiguration dieser Website.